

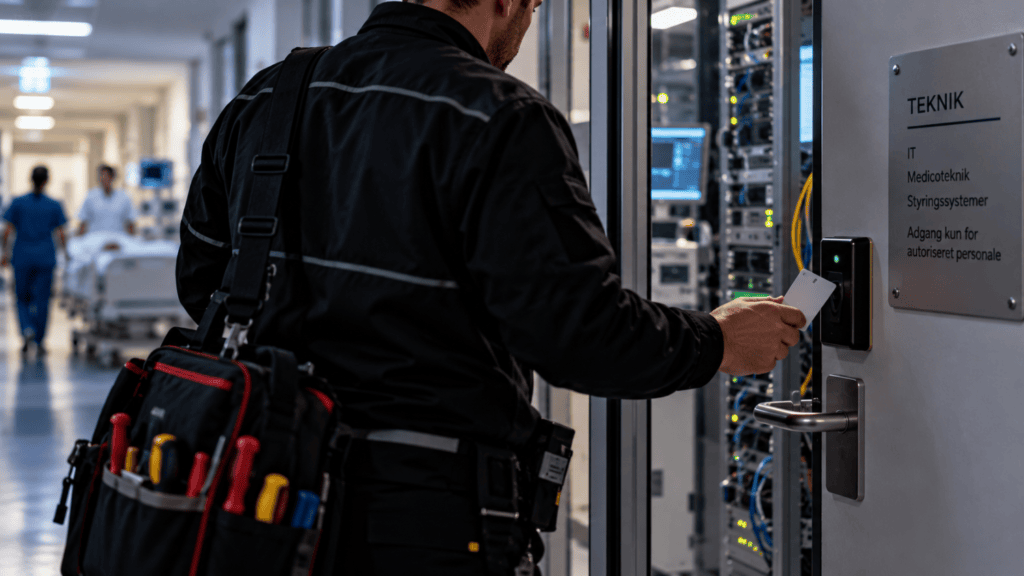
Et hospital, der udpeges som kritisk enhed, skal også forholde sig til menneskerne med adgang. Loven åbner for baggrundskontrol.
Reglerne står i lov om kritiske enheders modstandsdygtighed, der trådte i kraft 1. juli 2025. Loven gennemfører EU’s direktiv om kritiske enheder, kaldet CER, og handler om alt, der kan stoppe en samfundsvigtig tjeneste: sabotage, naturkatastrofer, terror og nedbrud.
I sundhedssektoren er der to myndigheder. Ifølge en bekendtgørelse fra december 2025 er Sundhedsstyrelsen kompetent myndighed for sundhedstjenesteydere, og Lægemiddelstyrelsen for enheder, der forsker i og udvikler lægemidler, samt EU-referencelaboratorier.
Lægemiddelstyrelsen skriver på sin hjemmeside, at styrelsen identificerer kritiske enheder blandt andet blandt producenter af farmaceutiske råvarer og præparater, producenter af medicinsk udstyr, der er kritisk i en folkesundhedskrise, og virksomheder med forhandlertilladelse. Virksomhederne får fire uger til at komme med bemærkninger. Bliver de identificeret, er de automatisk også omfattet af NIS 2-loven.
Region Hovedstaden oplyste i september 2025, at regionen forventede at blive udpeget.
Efter udpegningen gælder kravene om foranstaltninger, underretning og baggrundskontrol ti måneder efter, at enheden er blevet orienteret.
Baggrundskontrollen er det nye. Loven giver ministeren hjemmel til at fastsætte regler om baggrundskontrol i behørigt begrundede tilfælde for personer med følsomme opgaver eller med direkte adgang eller fjernadgang til lokaler, oplysninger eller kontrolsystemer. Ifølge ministeriets høringsnotat er det hensigten, at kontrollen sker på enhedens anmodning og kræver personens samtykke, og at den kompetente myndighed træffer afgørelsen på baggrund af oplysninger, politiet tilvejebringer. Afgørelsen skal kunne påklages.
Det rækker ud over hospitalets egne ansatte. Teknikere fra leverandører af medicinsk udstyr og IT-drift kan have præcis den fjernadgang, loven beskriver. Et NIS2-audit kan klarlægge, hvor langt jeres enhed er i forhold til kravene.
Tre ting at gøre nu
1. Lav en liste over de funktioner, hvor egne medarbejdere eller leverandørers folk har direkte adgang eller fjernadgang til lokaler, data eller styresystemer. Det er de personer, loven peger på.
2. Skriv ned, hvordan I kontrollerer identiteten på eksterne teknikere, før de får adgang. Mangler svaret for en leverandør, er det jeres første hul.
3. Gennemgå jeres kontrakter med de vigtigste leverandører, og tjek, om de giver jer ret til at kræve, at deres folk indgår i en baggrundskontrol.
En uafhængig gennemgang kan afdække, hvilke af jeres systemer der stadig mangler en plan for den dag, de ikke er tilgængelige. Ring til Nielco IT på 70 13 63 23.



